🔒
ロール毎のアクセス対象を制限
YESODではロール毎にアクセス可能なグループ(会社や組織等)を制御することが可能です。
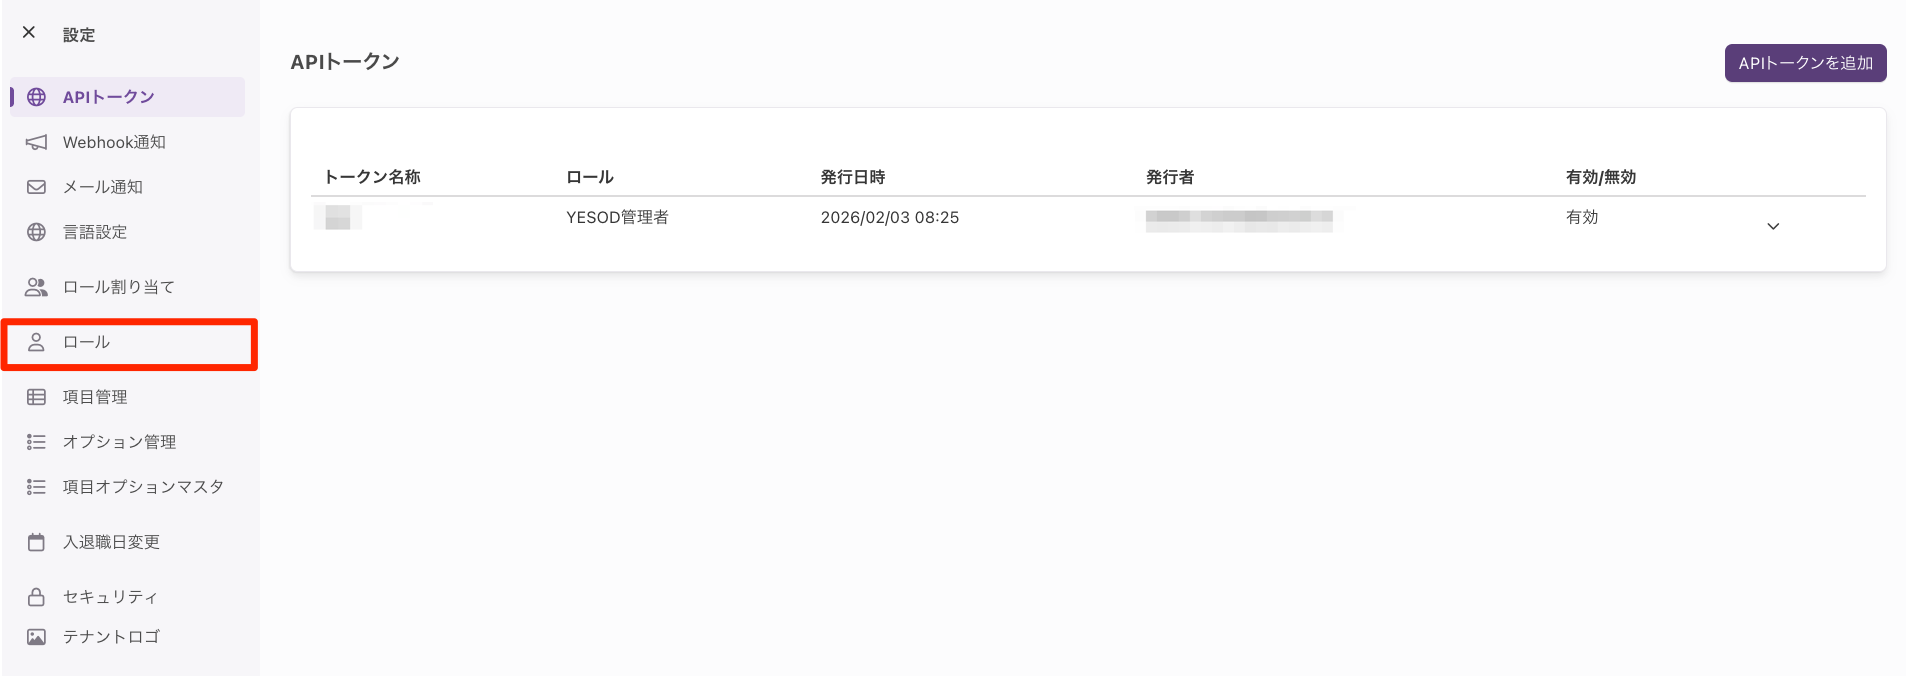
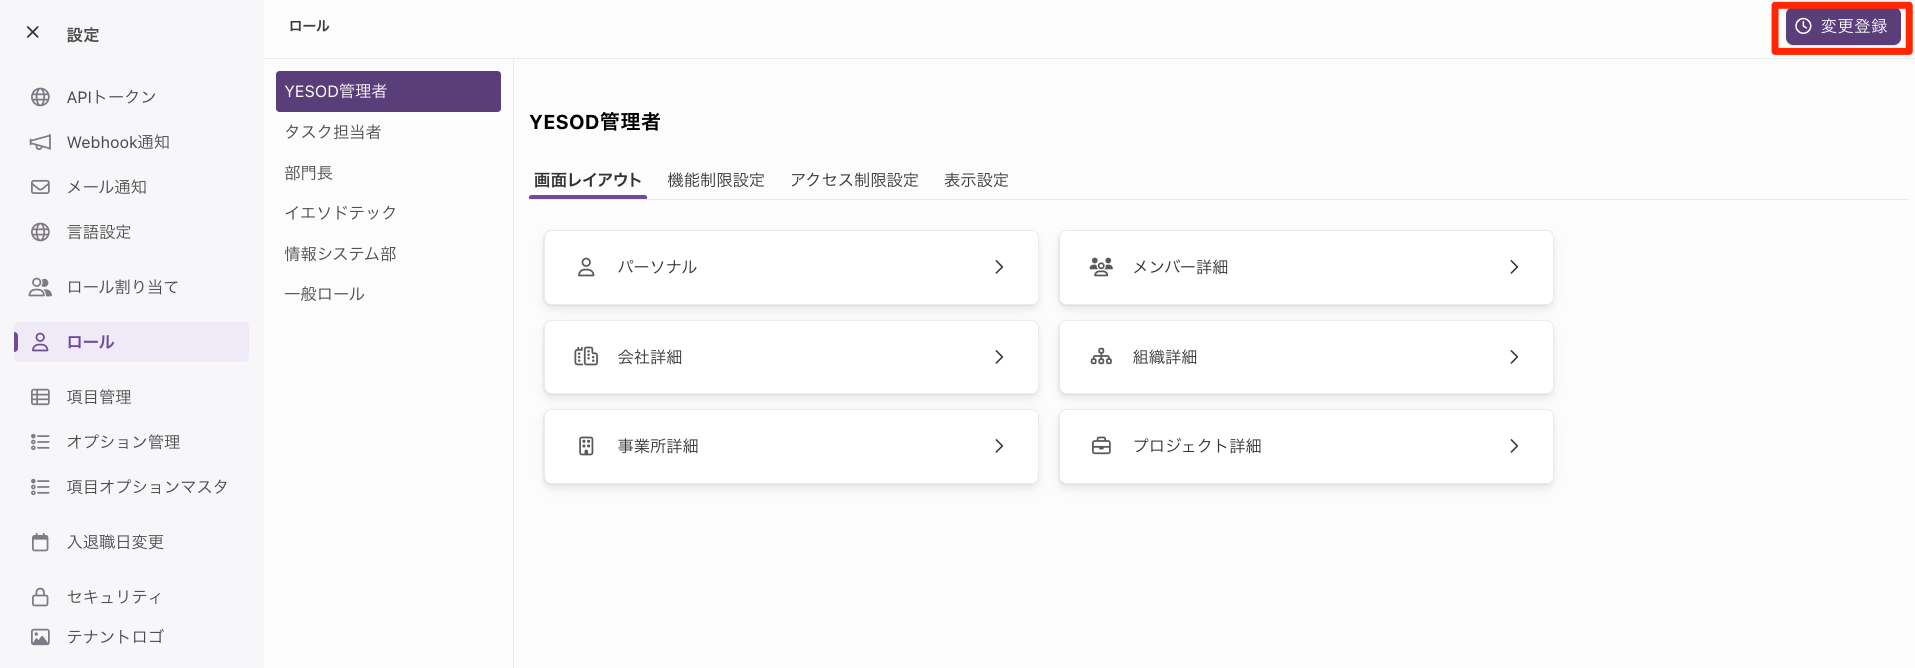
Step1 設定からロールを選択Step2 変更登録Step3 変更登録の作成Step4 アクセス制限設定を開くアクセス対象の制限序列によるアクセス制限序列の比較方法Step5 変更予定の保存関連記事

Step4 アクセス制限設定を開く
アクセス対象の制限
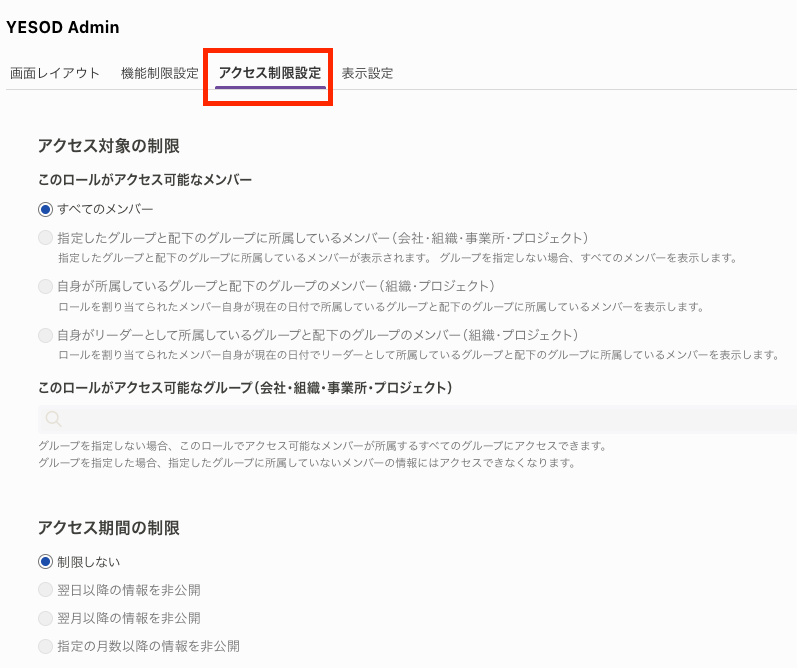
対象ロールを選択し、[ アクセス制限設定 ]をクリック
何も指定しない場合、すべてのデータが表示され
1つ以上指定した場合、指定したデータのみ表示
詳細は下表を参照
※[ アクセス制限設定] はYESOD管理者ロールでのみ表示設定ができるメニューです
| 制限 | 説明 |
|---|---|
| このロールがアクセス可能なメンバー | 下記の内、1つを選択します。 1. すべてのメンバー 2. 指定したグループと配下のグループに所属しているメンバー(会社・組織・事業所・プロジェクト) 会社・組織・事業所・プロジェクトを指定します。 同一グループ種の場合はor条件で、異なるグループ種はand条件でアクセス対象のメンバーを絞ることが可能です。 (例:会社Aと組織Aを指定した場合、会社Aと組織Aの両方に所属しているメンバー情報のみ表示されます。) 3. 自身が所属しているグループと配下のグループのメンバー(組織・プロジェクト) 4. 自身がリーダーとして所属しているグループと配下のグループのメンバー(組織・プロジェクト) |
| このロールがアクセス可能なグループ(会社・組織・事業所・プロジェクト) | 会社・組織・事業所・プロジェクト等をor条件で指定し、アクセス対象のグループ情報を絞ることが可能です。 (例:組織Aの配下に組織Bと組織Cが存在し、メンバAが組織Bと組織Cに所属している場合、アクセス可能なグループに組織Bのみを指定すると組織Bに関する情報のみ表示され、組織Cの情報は非表示となります。組織Aを指定した場合、組織Aの情報に加えて、配下の組織Bと組織Cの情報がどちらも表示されます。) |
アクセス対象とは選択しているロールで表示できるメンバー・グループを指します。
💡 ポイント アクセス対象外になったメンバー・グループは、「従業員一覧」「会社一覧」「組織図」「プロジェクト」「変更予定」などの全てのメニューで表示されなくなります。
💡 ポイント アクセス制限されたロールではAPIでのリクエストにおいてもアクセス制限されたメンバー・グループのみ登録・出力対象になります。
序列によるアクセス制限
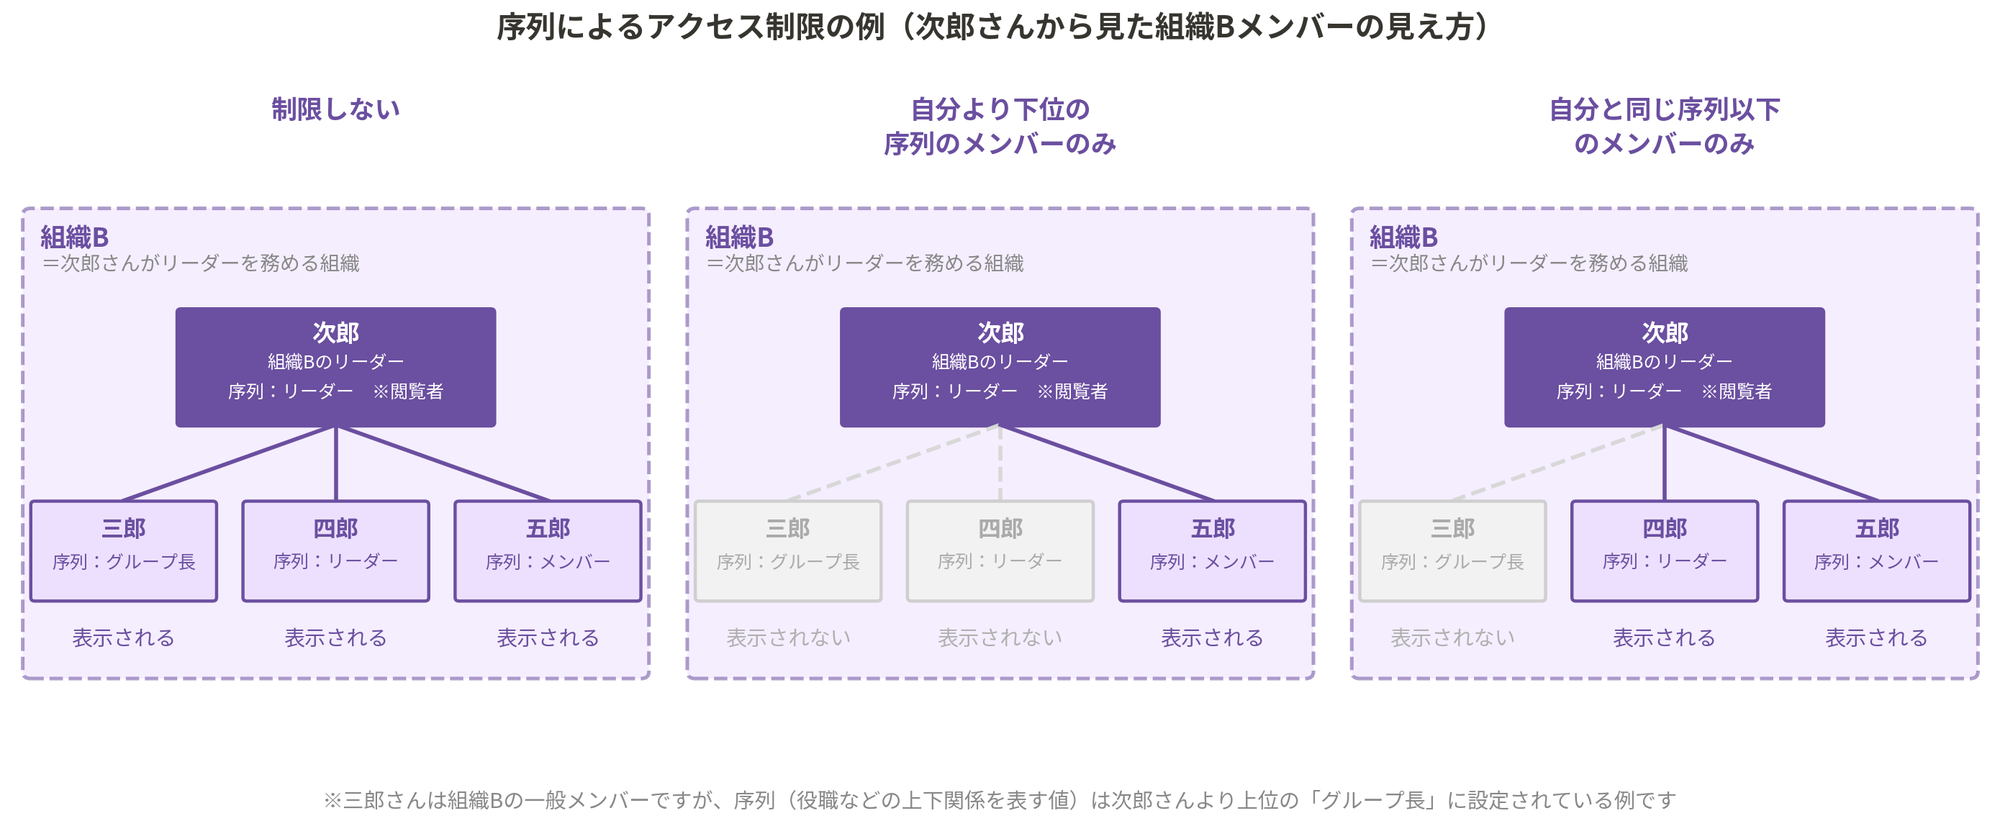
「このロールがアクセス可能なメンバー」で「自身がリーダーとして所属しているグループと配下のグループのメンバー(組織・プロジェクト)」を選択した場合、その下に「序列によるアクセス制限」が表示され、さらに序列(役職などの上下関係)による絞り込みを設定できます。
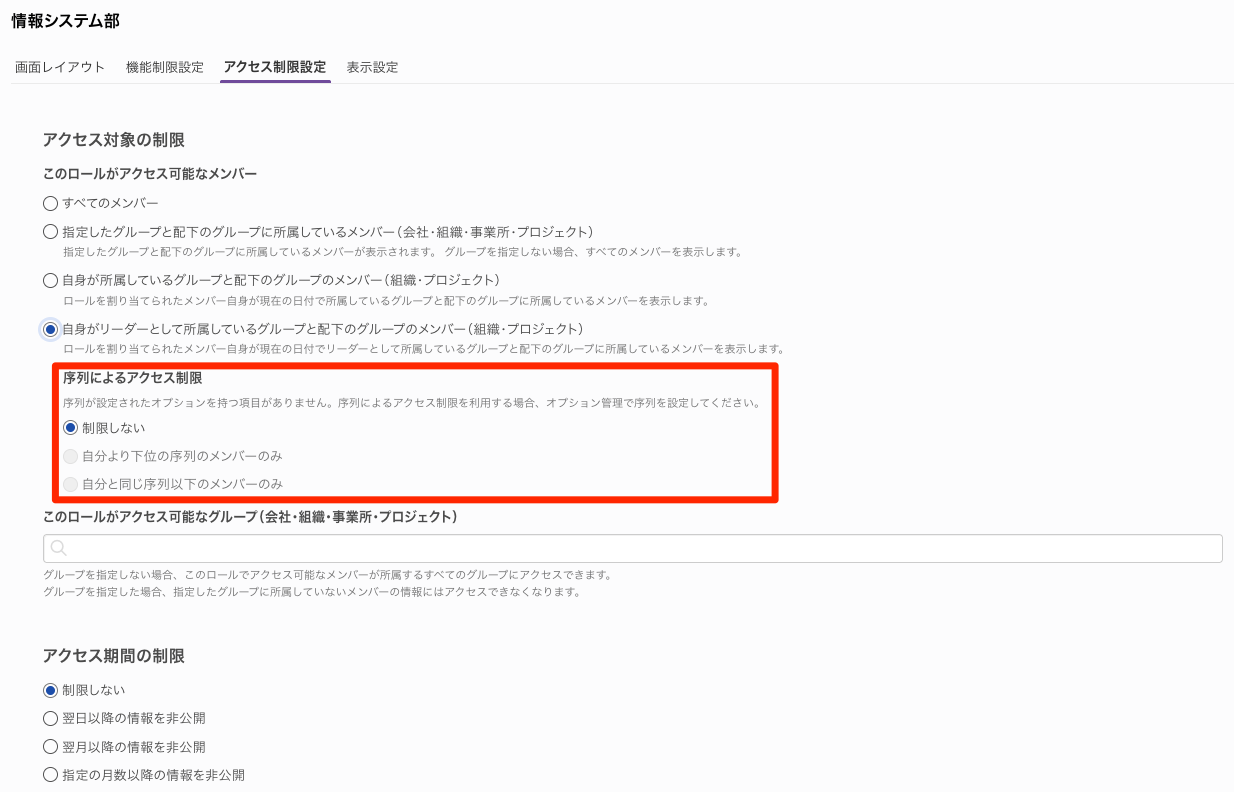
| 選択肢 | 表示されるメンバー |
|---|---|
| 制限しない | グループ内の全メンバー(序列による絞り込みをしない) |
| 自分より下位の序列のメンバーのみ | 自分自身+自分より下位の序列のメンバー |
| 自分と同じ序列以下のメンバーのみ | 自分自身+自分と同じか下位の序列のメンバー |
💡 ポイント 序列が設定されたオプションを持つ項目が1件もない場合、「自分より下位の序列のメンバーのみ」「自分と同じ序列以下のメンバーのみ」は選択できず、画面には「序列が設定されたオプションを持つ項目がありません。序列によるアクセス制限を利用する場合、オプション管理で序列を設定してください。」という案内が表示されます。
💡 ポイント「自分より下位の序列のメンバーのみ」「自分と同じ序列以下のメンバーのみ」を選択すると、「序列を参照する項目」の選択欄が表示されます(初期値は「(選択してください)」)。序列の比較には、ここで選択した項目に設定されたオプションの序列の値が使われます。選択欄には以下のヘルプテキストが表示されます。 「セレクト項目のうち、序列が設定された有効なオプションがあるものを選択できます。対象は、メンバー項目と、会社・組織・事業所・プロジェクトの関連項目です。序列はオプション管理(標準オプションの上書き・カスタム項目オプション)で設定します。序列が未設定のオプションを選択しているメンバー・序列を参照する項目に値を持たないメンバーの序列は、最下位として扱われます。」「序列を参照する項目」を選択しないまま保存しようとすると、「序列を参照する項目を選択してください。選択するまで、変更の保存はできません。」というエラーが表示され、保存できません。また、序列を参照する項目に設定したカスタム項目は削除できません。「序列によるアクセス制限」の選択肢を切り替えると、序列を参照する項目の選択は未選択の状態に戻ります。
序列の比較方法
- 現在日付時点で最も高い序列を、そのメンバーの序列として扱います(例:ある人が組織長〈序列1〉と組織長代理〈序列2〉を兼務している場合、序列1が採用されます)
- 序列が設定されていないオプション、または項目自体に値が設定されていない場合は、最下位の序列として扱われます
- オプションが無効化されている場合、そのオプションの序列は計算に使われません
- 閲覧者自身は、どのような序列であっても常に自分自身の情報にアクセスできます
📋 関連記事 オプションに序列を設定する方法は「オプション管理でセレクト項目の選択肢を管理する」を参照してください。
Step5 変更予定の保存

ヘッダー右上の[保存]をクリック
これでロール毎のアクセス対象設定が更新されました。
次は、承認者に、変更を承認してもらいましょう。
このロールがアクセス可能なメンバー
例)
組織:組織Aと組織B(組織Aの子組織)
メンバー:太郎さんは組織Aのリーダー、次郎さんは組織Bのリーダー、三郎さんは組織Bのメンバー
各メンバーにアクセス対象制限をそれぞれ設定したパターンごとに、表示されるメンバー(自身を除く)を下記表で確認ください。
| アクセス対象制限 | 太郎に表示されるメンバー | 次郎に表示されるメンバー | 三郎に表示されるメンバー |
| 全てのメンバー | 全員 | 全員 | 全員 |
| 指定したグループと配下のグループに所属しているメンバー(会社・組織・事業所・プロジェクト) →組織Bを設定 | 次郎、三郎 | 三郎 | 次郎 |
| 自身が所属しているグループと配下のグループのメンバー(組織・プロジェクト) | 次郎、三郎 | 三郎 | 次郎 |
| 自身がリーダーとして所属しているグループと配下のグループのメンバー(組織・プロジェクト) | 次郎、三郎 | 三郎 | なし |
序列によるアクセス制限
例)
上記で「自身がリーダーとして所属しているグループと配下のグループのメンバー」を選択したロールで、「序列を参照する項目」に『役職』(SELECT型項目)を指定したとします。役職の選択肢には、オプション管理でそれぞれ序列が設定されており、グループ長=序列1、リーダー=序列2、メンバー=序列3とします(数値が小さいほど上位)。
次郎さん(組織Bのリーダー、役職:リーダー)が所属する組織Bには、次郎さんの他に三郎さん(役職:グループ長)、四郎さん(役職:リーダー)、五郎さん(役職:メンバー)が所属しているとします(序列は組織内の役職とは別に設定される値のため、次郎さんと四郎さんの序列が同じ「リーダー」でも問題ありません)。
次郎さんに「序列によるアクセス制限」をそれぞれ設定したパターンごとに、表示されるメンバー(自身を除く)を下記表で確認ください。
| 序列によるアクセス制限 | 次郎に表示されるメンバー |
|---|---|
| 制限しない | 三郎、四郎、五郎 |
| 自分より下位の序列のメンバーのみ | 五郎 |
| 自分と同じ序列以下のメンバーのみ | 四郎、五郎 |